
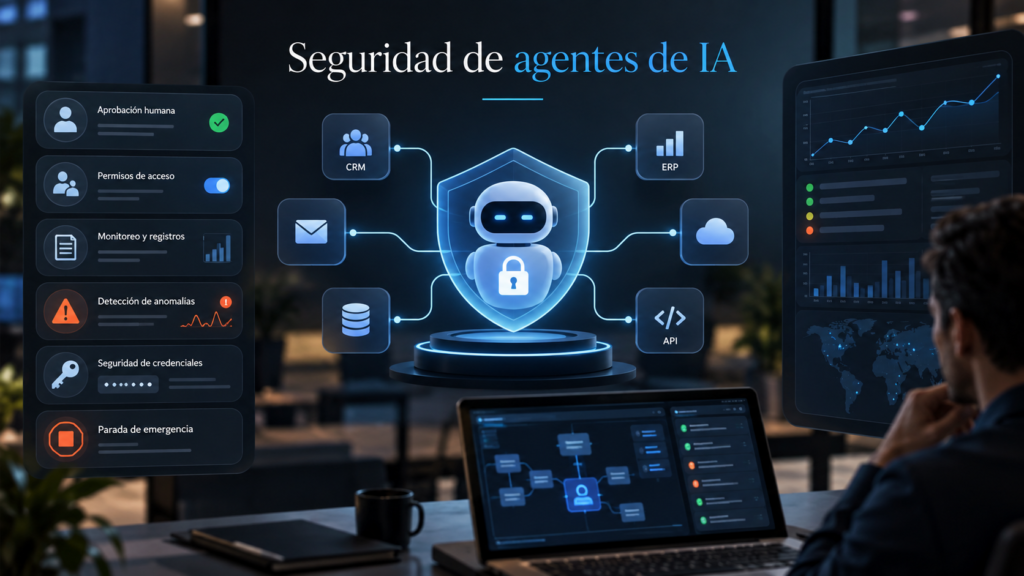
La seguridad de agentes de IA se ha convertido en una cuestión clave para cualquier empresa que conecte automatizaciones con CRM, correo, ERP, APIs o bases de datos.
Ahora hay que añadir una pregunta más:
¿Qué puede hacer un agente si alguien consigue manipularlo o tomar el control de sus accesos?
La pregunta ya no es teórica.
La Agencia Española de Protección de Datos (AEPD) ha recibido la primera notificación de una brecha de datos personales ejecutada mediante un agente de IA. Según la información comunicada por la propia organización afectada —todavía en análisis—, el agente logró acceder a un sistema, buscar vulnerabilidades de forma autónoma, modificar datos personales y acceder a facturas.
No es un caso aislado teórico: es una señal clara de que la capacidad de la IA para acelerar, escalar y encadenar ataques debe entrar ya en tu análisis de riesgos.
Esto cambia una cosa importante para cualquier empresa que esté desarrollando automatizaciones:
No basta con comprobar que el flujo funciona. Hay que comprobar qué puede hacer si funciona fuera de lo previsto.
Porque un agente conectado a CRM, correo, ERP, almacenamiento, APIs o bases de datos no solo procesa información.
Puede actuar.
Y cuanto más puede hacer, mayor debe ser el control.
Seguridad de agentes de IA: qué revisar antes de ponerlos en producción
Antes de ponerlo en producción, revisa al menos esto:
1. ¿Qué puede hacer realmente?
No te quedes en «tenemos un agente de IA».
Define qué puede consultar, modificar, borrar, enviar o ejecutar.
2. ¿Tiene más permisos de los que necesita?
Aplica mínimo privilegio.
Si solo necesita consultar información, no debería poder modificarla.
Si solo necesita acceder a un sistema, no debería tener las llaves de todos los demás.
3. ¿Qué acciones requieren supervisión humana?
No todas las acciones tienen el mismo riesgo.
Modificar datos personales, hacer envíos masivos, realizar operaciones económicas o borrar información deberían tener controles adicionales.
4. ¿Puedes pararlo inmediatamente?
Necesitas un verdadero «botón de parar».
Revocar credenciales, desactivar el flujo, aislar el sistema y evitar que siga ejecutando acciones.
Y alguien tiene que saber hacerlo.
5. ¿Puedes reconstruir lo que ha ocurrido?
Registra las acciones relevantes del agente:
qué hizo, cuándo, con qué sistema, qué datos utilizó y qué resultado produjo.
6. ¿Tienes alertas?
Si ocurre un incidente, necesitas poder reconstruir la historia.
Un agente que normalmente realiza 20 llamadas a una API y de repente hace 20.000 debería hacer saltar una alarma.
Los comportamientos anómalos tienen que poder detectarse.
7. ¿Qué pasa con las credenciales?
Revisa API keys, tokens, cuentas técnicas y permisos.
Deben poder revocarse rápidamente y no deberían vivir eternamente sin control.
8. ¿Qué proveedores hay detrás?
LLM, CRM, automatización, almacenamiento, APIs, herramientas SaaS…
Tu análisis no debería terminar en el agente. Hay que revisar también la cadena de proveedores y los accesos que tienen.
9. ¿Hay datos personales?
Si el agente accede a datos personales, necesitas saber qué tratamiento está realizando, con qué finalidad, qué proveedores intervienen y qué medidas de seguridad existen.
Y, cuando proceda, valorar si necesitas una EIPD u otras medidas específicas.
10. ¿Tienes un protocolo de incidentes?
No esperes a tener una brecha para decidir quién hace qué.
¿Quién detecta?
¿Quién corta el acceso?
¿Quién analiza el impacto?
¿Quién decide si existe una brecha de datos personales?
¿Quién gestiona la notificación?
Cuando una brecha de datos personales pueda entrañar un riesgo para los derechos y libertades, el RGPD establece, con carácter general, la obligación de notificar a la autoridad de control sin dilación indebida y, cuando sea posible, dentro de las 72 horas desde que se tiene constancia de ella.
11. ¿Lo has probado antes de darle acceso real?
Haz pruebas.
Simula una credencial comprometida.
Un acceso indebido.
Un volumen anormal de peticiones.
Una instrucción maliciosa.
Un agente que entra en bucle.
Y comprueba si realmente puedes detectarlo y detenerlo.
Porque una cosa es tener un protocolo.
Y otra muy distinta es descubrir durante el incidente que nadie sabe dónde está el botón de parar.
La seguridad de agentes de IA necesita gobernanza
La IA no elimina la seguridad que ya tenías que hacer.
La hace más importante.
Si estás desarrollando agentes o automatizaciones para tu empresa o para tus clientes, antes de ponerlos en producción necesitas una capa de gobernanza que acompañe a la parte técnica.
No se trata de poner un documento más en una carpeta.
Se trata de saber:
qué puede hacer el agente, a qué puede acceder, qué datos utiliza, qué controles tiene y qué ocurre si algo sale mal.
Si necesitas revisar el nivel de riesgo de tus sistemas de IA y preparar la documentación, protocolos y medidas de cumplimiento que correspondan, trabajo precisamente en esa capa entre IA, protección de datos y gobernanza.
Este contenido forma parte de la colaboración de TikunAI con especialistas en protección de datos, cumplimiento y gobernanza de IA.
¿Tus sistemas con IA cumplen realmente la normativa?
Lanzar automatizaciones o agentes sin la cobertura legal adecuada te expone a sanciones y a problemas de reputación difíciles de reparar.
Si quieres comprobar el nivel de riesgo de tus herramientas actuales y obtener las cláusulas, avisos y protocolos que necesitas:
- Realiza el Test de Diagnóstico de IA: en unos minutos verás qué ajustes prioritarios necesitas.
- Consigue los Kits de Cumplimiento Legal para Webs e IA: todo lo necesario para operar con tranquilidad bajo RGPD y el Reglamento de IA.
Probar el Test de IA y descubrir los Kits de Cumplimiento para páginas web.
Marina Brocca Bartolozzi
Especialista en protección de datos, cumplimiento y gobernanza de IA. Ayudo a negocios digitales a vender con confianza legal · RGPD · Textos legales que convierten · Cookies · IA Act · Kits listos + Consultoría
Colabora con TikunAI como especialista en cumplimiento, protección de datos y gobernanza aplicada a sistemas de IA.
LinkedIn · Web